2026年11月17日時点の公開資料に基づく。画像は説明用のAI生成イラスト。
不正アクセスの増加に、AIの悪用を疑う理由はある。実際に、ゲーム関連の情報を盗み、AIに分析させるマルウェアも確認されている。ただし、最近の不正アクセス増加の主因がAIであると断定できる証拠は、今回確認した公開資料にはない。 ゲーミングPCを守るうえでは、AIが犯罪のどの工程に関わり、実際の侵入口がどこにあるのかを見極める必要がある。
不正アクセスは増えている。ただし、統計の意味を見誤らない
警察庁などが2026年3月に公表した統計によると、2025年の不正アクセス認知件数は7,190件で、前年比34.2%増加した。ただし、これは警察が確認した不正アクセス行為の件数であり、攻撃の試行回数や感染したPCの台数ではない。銀行の不正送金や証券の不正取引も含まれ、ゲーミングPC被害やAI関与の割合を示す統計ではない。 出典:警察庁・2025年の発生状況
AIは攻撃のどの工程に使われているのか
AIの影響について、英国の国家サイバーセキュリティセンター(NCSC)は2026年の年次報告で、偵察、だますための働きかけ、脆弱性の発見、攻撃コードの開発などを支え、既存の攻撃の速度・規模・効率を高めると評価している。同時に、攻撃者による導入には差があり、人間の指示や検証も重要だと説明する。 出典:NCSC・AIがサイバー脅威に与える影響
ゲーム関連情報を盗み、AIに評価させる「VOLTA」
ゲーム利用者との接点が明確な例が、Cisco Talosが2026年10月31日に公表した情報窃取マルウェア「VOLTA」だ。分析された検体には、Steam、Battle.net、Discordなどのセッション情報を収集し、集めた情報から作成した評価資料を外部の大規模言語モデルに送り、被害者の資産価値や優先順位を分析させる機能があった。
ここでAIが担うのは、盗んだ情報を読み解く作業である。この分析から感染者数や拡散規模は分からず、AI機能がなくても情報窃取は動作する。高性能GPUを搭載しているからAIに侵入される、という話でもない。 出典:Cisco Talos・VOLTAの分析
ゲーミングPCを狙う、身近な3つの侵入経路
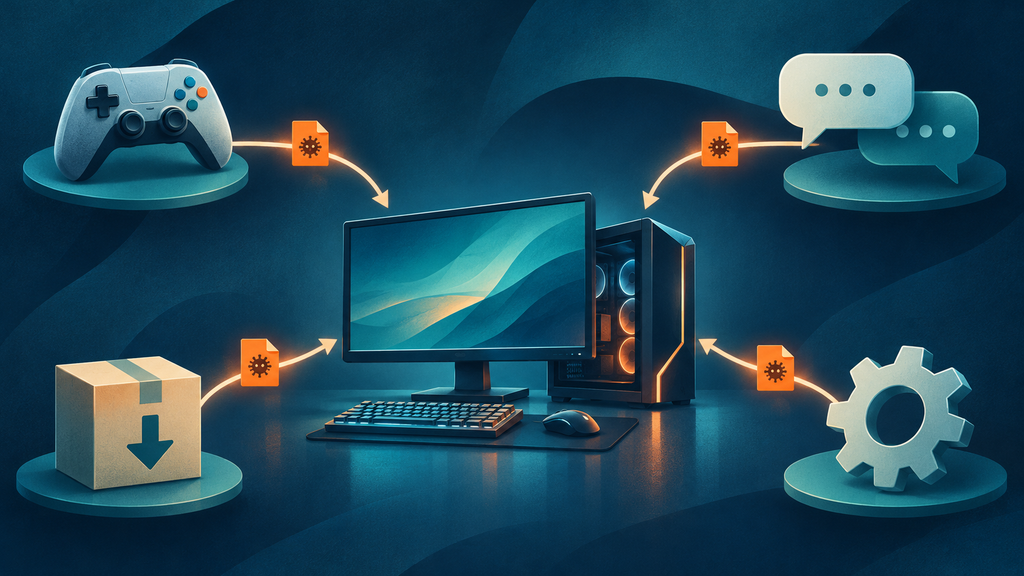
ゲーミングPCで具体的に警戒すべきなのは、ゲームを遊ぶための普段の行動に、悪意ある配布物が紛れ込むことだ。
周辺機器の設定ソフトを装う偽サイト
たとえば、マウスやキーボードの設定ソフトを探している場面である。Microsoftは2026年9月、RazerやSteelSeriesなどのブランドを装う偽ダウンロードサイトを報告した。偽のインストーラーを実行すると、マルウェアが居座る仕組みを作り、防御機能を弱めようとする。これはメーカーの公式ソフトが改ざんされたという報告ではなく、公式に見せかけたサイトによる誘導だ。観測対象は主に中国語利用者などで、日本での流行規模を示すものではないが、ゲーミング周辺機器の利用者に関係する侵入経路である。 出典:Microsoft・偽インストーラーの調査
Discordで紹介される偽のゲーム
Discordで届くゲームの紹介も入口になる。Acronisは2025年7月、インディーゲームを装ったマルウェアが、偽サイトや偽のYouTubeチャンネルを使い、主にDiscord経由で配布される事例を公表した。実行すると、ブラウザーの情報や認証情報、Discordのトークンなどが盗まれる。乗っ取ったアカウントを利用し、次の相手へ感染を広げることもできる。知人の名前で届いた誘いにも、別の連絡経路で確認する意味がある。 出典:Acronis・ゲームを装う情報窃取マルウェア
公式ストアで配布されたゲームへのマルウェア混入
公式ストア経由でも、個々の配布物の安全が無条件に保証されるわけではない。FBIは、Steamで配布された複数のゲームにマルウェアが組み込まれた事件について、被害者から情報を募っている。現行の案内では、主な対象期間を2024年5月から2026年6月としている。ただし、この案内はSteam本体への侵入や、AIの関与を発表したものではない。 出典:FBI・Steamのマルウェア事件に関する案内
これらの資料から読み取れる共通点は、ゲーム、知人、メーカーといった対象への信頼を利用し、不正なファイルを実行させる構図だ。ゲーム用PCでメールや買い物もしていれば、被害はゲームアカウントの中に収まらない。AIの悪用を調べることと並行して、この入口を塞ぐ必要がある。
二段階認証に加えて、ログイン後の端末も守る
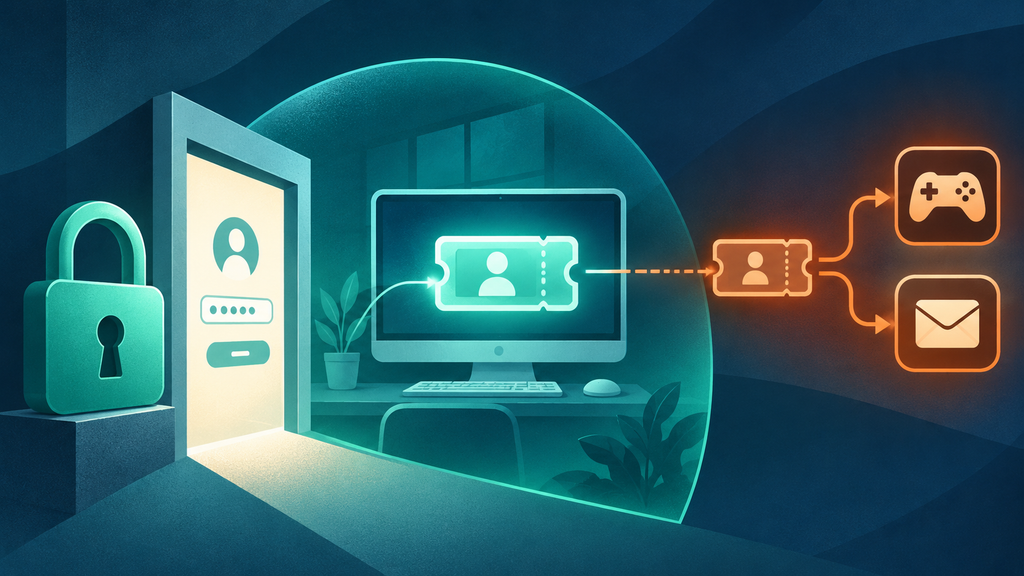
二段階認証を設定していても、PC本体の保護は必要だ。
セッション情報とは、サービスが「この利用者はログイン済み」と扱うための情報である。種類や保護方式によっては、盗まれた情報を悪用され、通常のログイン操作を経ずにアカウントへアクセスされることがある。Steamも公式FAQで、マルウェアが認証済みの端末へアクセスすると、Steam Guardを設定していてもアカウントを盗まれる可能性を説明している。 出典:Steam公式・Steam Guard
二段階認証には、盗まれたパスワードだけでログインされる危険を減らす役割がある。それに加えて、認証後の端末とログイン状態を守る対策が必要になる。優先順位は次のように考えたい。
ゲーミングPCで優先したい4つの予防策
- 登録メールとゲームアカウントを一緒に守る。
パスワードを使い回さず、SteamではSteam Guardを有効にする。対応するサービスではパスキーやセキュリティキーを利用する。Discordもパスキーに対応している。身に覚えのないログイン承認は拒否し、復旧用コードは安全な場所に保管する。 出典:Discord公式・パスキーとセキュリティキー
- ダウンロード先を自分で確認する。
周辺機器ソフトやドライバーは、メーカーの公式ページや既存の公式アプリから入手する。DMで渡された「テスト用ゲーム」「無料特典」のファイルを、相手の表示名だけで信用しない。Discordも、ゲームや無料Nitroを装うリンク・ファイルを具体的に警告している。 出典:Discord公式・アカウント保護と侵害時の対応
- FPS改善を理由に保護機能を解除しない。
出所不明の最適化ツールから、ウイルス対策の停止や広範囲な除外設定を要求されたら、導入を中断する。ゲームの不具合は、まずゲーム運営や機器メーカーの公式手順で調べる。Windows、ブラウザー、ランチャー、GPUドライバーも、公式の更新経路で保守する。
- OSがセキュリティ更新を受け取れているか確認する。
Windows 10の通常サポートは2025年10月14日に終了した。2026年11月17日時点のMicrosoft公式案内では、個人向け延長セキュリティ更新(ESU)の期限は2027年10月12日となっている。Windows 10を使い続ける場合は、対象条件、ESUへの加入状態、更新の適用を確認する必要がある。 出典:Microsoft・Windows 10のESU
原因を調べるときは、ログイン試行・侵入・感染を区別する
実際に不審な通知が増えたときは、「ログインの試行」「アカウントへの侵入」「PCの感染」を分けて調べることが、原因究明につながる。
ログイン失敗の記録だけでは、PC感染は断定できない。身に覚えのない成功ログインがあっても、パスワードの使い回しや偽ログイン画面など、端末感染以外の経路がある。通知メール内のリンクから操作せず、公式アプリや自分で開いた公式サイトで履歴を確かめたい。
確認するのは、成功・失敗の区別、日時、端末、不正購入やトレード、知らない送信履歴、メール転送設定の変更、直前に導入したソフトである。これらを時系列で並べれば、どの出来事から被害が始まったのかを絞り込める。「文章がAIらしい」という印象だけでは、侵入原因の証拠にはならない。
感染やアカウント侵害が疑われるときの5つの初動対応
端末感染やアカウント侵害が疑われる場合は、次の順序で対応する。
- 感染が疑われるPCをネットワークから切り離す。 Wi-Fiと有線接続を止め、そのPCで新しいパスワードを入力するのを避ける。
- 別の正常な端末で、登録メールから保護する。 パスワードと復旧先を確認し、ゲームやSNSなどの重要アカウントも順に保護する。
- 残っているアクセス権を取り消す。 パスワード変更に加え、各サービスで既存セッション、承認済み端末、不審な連携アプリを確認・解除する。
- PCを検査し、必要なら再インストールする。 初期化の前に被害の記録と必要なデータを確保し、不審な実行ファイルを復元しない。Microsoftも、マルウェア感染が疑われる場合の選択肢として、インストールメディアからの再インストールを案内している。 出典:Microsoft・Windowsの回復方法
- 購入・決済・アイテム移動を確認し、被害を申告する。 発生日時、取引番号、不審なメッセージなどを保存し、サービスの公式サポートへ連絡する。金銭被害があれば、利用した金融機関や警察にも相談する。
画像4点は説明用のAI生成イラストです。実際の攻撃画面や被害写真ではありません。